Как настроить роли и права доступа в админке сайта: безопасность без лишних ограничений
Админка сайта часто становится главным рабочим инструментом компании. Через нее сотрудники публикуют материалы, обрабатывают заявки, меняют цены, редактируют каталог, управляют заказами и подключают внешние сервисы. Если всем пользователям выдать одинаковые полномочия, бизнес получает серьезный риск: случайное удаление данных, изменение настроек, утечку клиентской информации или компрометацию всего сайта.
Правильно настроенные роли и права доступа помогают решить эту проблему без ущерба для удобства работы. Каждый сотрудник получает только те возможности, которые нужны ему для выполнения задач. Контент-менеджер редактирует статьи, менеджер обрабатывает заказы, разработчик работает с техническими параметрами, а полный доступ остается у ограниченного числа ответственных специалистов.
В этой статье разберем, как спроектировать систему доступа к админке сайта, какие роли обычно нужны бизнесу, чем отличаются права просмотра и изменения, как организовать доступ подрядчиков и как проверить настройки после внедрения.
Почему права доступа важны для сайта
Панель управления объединяет множество функций, и далеко не все из них должны быть доступны каждому сотруднику. Даже добросовестный пользователь может ошибиться, если перед ним открыты ненужные разделы и опасные действия.
Например, сотруднику, который добавляет новости, не требуется доступ к настройкам домена, резервным копиям или платежным интеграциям. Если такая возможность у него есть, ошибка в одном поле способна повлиять на работу всего сайта.
Система ролей решает сразу несколько задач:
- Снижает риск случайных изменений. Пользователь не видит функции, которые не относятся к его работе, или не может выполнить критическое действие.
- Ограничивает последствия взлома аккаунта. Если учетные данные сотрудника украдены, злоумышленник получит только доступ в рамках этой учетной записи.
- Упрощает работу в админке. В интерфейсе остаются только необходимые разделы, поэтому сотруднику проще ориентироваться.
- Помогает контролировать ответственность. По журналу действий можно понять, кто изменил страницу, товар, заказ или системный параметр.
- Упрощает подключение подрядчиков. Внешнему специалисту можно выдать временный и ограниченный доступ без передачи главной учетной записи.
Права доступа особенно важны для интернет-магазинов, корпоративных порталов, сайтов с личными кабинетами, образовательных платформ и проектов, где с одной системой работают разные отделы.
Роль, пользователь и разрешение: в чем разница
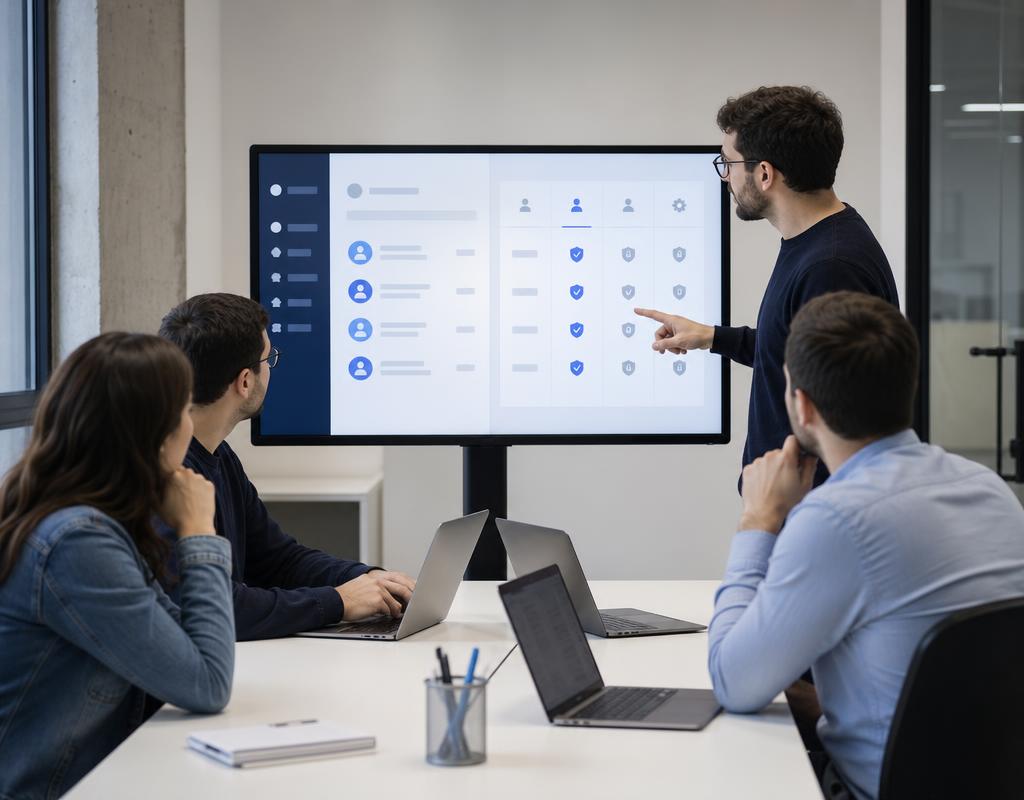
При настройке доступа важно не смешивать несколько разных понятий. Пользователь — это конкретный человек с учетной записью. Роль — набор полномочий, который назначается этому человеку. Разрешение — отдельное действие или возможность внутри системы.
Например, у пользователя «Анна» может быть роль «Контент-менеджер». В эту роль входят разрешения на просмотр страниц, создание черновиков и редактирование собственных материалов. При этом публикация без проверки руководителем может быть запрещена.
Разрешения обычно относятся к нескольким типам операций:
- Просмотр. Пользователь может открыть раздел или запись, но не меняет ее.
- Создание. Можно добавить новую страницу, товар, новость или запись.
- Редактирование. Можно изменять существующие данные.
- Удаление. Можно удалить объект или отправить его в корзину.
- Публикация. Изменения становятся видимыми посетителям сайта.
- Экспорт. Данные можно выгрузить в файл или передать в другую систему.
- Настройка. Пользователь получает доступ к параметрам раздела или сайта.
- Управление пользователями. Можно создавать учетные записи, менять роли и блокировать доступ.
В простой CMS роли могут быть заранее определены и не всегда гибко настраиваются. В самописной системе или современной платформе можно разделить доступ не только по типу действия, но и по объектам, подразделениям, языковым версиям или регионам.
Принцип минимально необходимых полномочий
Главное правило проектирования доступа звучит так: пользователь должен получать только те права, которые необходимы для его задач. Это называют принципом минимальных привилегий.
На практике часто делают наоборот. Новому сотруднику выдают роль администратора, потому что так быстрее. Подрядчику передают общую учетную запись. Разработчику оставляют полный доступ после завершения работ. Через несколько месяцев в системе накапливаются десятки пользователей с широкими полномочиями, а компания уже не помнит, кому и зачем они были выданы.
Чтобы избежать этого, перед настройкой ролей составьте список рабочих процессов. Для каждого процесса определите:
- Какие данные использует сотрудник.
- Какие действия он должен выполнять.
- Какие действия ему не нужны.
- Какие операции требуют согласования.
- Какие сведения относятся к конфиденциальным.
- Как долго пользователю нужен доступ.
Например, менеджеру по контенту может быть нужен доступ к страницам, новостям и изображениям. Но ему не требуется видеть заявки клиентов, менять код шаблона или подключать платежную систему. Менеджеру по продажам, наоборот, нужен доступ к заказам и обращениям, но не к настройкам публикации материалов.
Минимальные права не должны превращаться в постоянные препятствия. Если сотруднику регулярно требуется дополнительное действие, лучше пересмотреть его роль и настроить понятный процесс согласования. Постоянная необходимость обращаться к администратору за мелочами снижает производительность и провоцирует передачу чужих учетных данных.
Какие роли обычно нужны сайту
Набор ролей зависит от размера компании, CMS и задач проекта. Не стоит создавать десятки профилей без необходимости. Обычно достаточно нескольких базовых ролей, которые можно адаптировать под конкретный бизнес.
Суперадминистратор
Это наиболее привилегированная роль. Она дает доступ к пользователям, системным настройкам, интеграциям, резервному копированию, шаблонам и другим критически важным функциям.
Суперадминистраторов должно быть немного. Для такой учетной записи необходимо использовать уникальный сложный пароль, двухфакторную аутентификацию и отдельный рабочий адрес электронной почты. Не следует использовать ее для ежедневного редактирования материалов, если для этого достаточно более ограниченной роли.
Технический администратор
Технический администратор отвечает за настройки сайта, обновления, интеграции, домены, почту, журнал ошибок и другие технические операции. В некоторых компаниях эта роль принадлежит штатному специалисту, в других — подрядчику или веб-студии.
Техническому администратору не всегда нужен доступ к персональным данным клиентов. Если платформа позволяет, разделите технические и бизнес-данные. Это уменьшает объем информации, который доступен специалисту при выполнении технических задач.
Редактор
Редактор работает с содержанием сайта: страницами, статьями, новостями, изображениями и метаданными. Он может создавать и изменять материалы, но публикация может проходить через дополнительную проверку.
Для редактора полезно предусмотреть статусы «черновик», «на проверке», «утверждено» и «опубликовано». Такая схема снижает вероятность того, что незавершенный текст случайно появится на сайте.
Контент-менеджер
Контент-менеджер обычно добавляет товары, услуги, фотографии, характеристики и другие записи по установленным правилам. Ему может быть нужен доступ к публикации, но не к системным параметрам.
Если в компании несколько отделов, права можно ограничить по разделам. Например, один сотрудник работает только с каталогом оборудования, а другой — только с услугами. Это особенно удобно для крупных сайтов с большим количеством данных.
Менеджер по заказам или заявкам
Эта роль нужна интернет-магазинам и сайтам, которые получают обращения через формы. Пользователь видит заказы, статусы, комментарии и контактные данные клиентов. При этом ему не обязательно предоставлять доступ к шаблонам страниц, коду или настройкам платежей.
Здесь важно учитывать конфиденциальность. Если в заявках хранятся телефоны, адреса, документы или другие персональные данные, доступ к ним должны получать только сотрудники, которым эта информация необходима для работы.
Аналитик
Аналитику нужен просмотр отчетов, статистики, источников заявок и коммерческих показателей. Обычно ему не требуется редактировать товары, страницы или настройки сайта.
Если аналитик работает с выгрузками, отдельно ограничьте экспорт. Возможность просмотра данных и возможность массово скачать их — разные уровни доступа.
Внешний подрядчик
Для разработчика, SEO-специалиста, дизайнера или интегратора лучше создавать отдельную учетную запись. Ее права должны соответствовать конкретной задаче и иметь срок действия.
После завершения работ аккаунт нужно заблокировать или удалить. Нельзя оставлять доступ подрядчика «на всякий случай», особенно если он имеет возможность изменять код, просматривать клиентские данные или управлять интеграциями.
Как спроектировать матрицу доступа
Матрица доступа — это таблица, в которой по строкам указаны роли, а по столбцам — разделы и действия. Она помогает увидеть избыточные полномочия еще до настройки в CMS.
Начните с перечня объектов сайта:
- страницы и разделы;
- товары и категории;
- заказы и заявки;
- пользователи и личные кабинеты;
- изображения и документы;
- настройки SEO;
- шаблоны и код;
- интеграции;
- аналитика;
- резервные копии;
- системные журналы.
Затем для каждой роли укажите доступные действия. Используйте не только варианты «есть» и «нет», но и более точные уровни:
- нет доступа;
- только просмотр;
- создание и редактирование;
- публикация;
- удаление;
- полное управление.
Отдельно проверьте, какие операции являются необратимыми. Удаление базы данных, изменение реквизитов платежной системы, удаление пользователей и публикация кода должны быть защищены сильнее, чем обычное редактирование текста.
Хорошая матрица отвечает на несколько вопросов:
- Кто видит конкретные данные?
- Кто может их менять?
- Кто может удалить запись?
- Кто может опубликовать результат без проверки?
- Кто управляет другими пользователями?
- Кто может выгрузить данные из системы?
- Кто отвечает за контроль и аудит действий?
Разделяйте создание, проверку и публикацию
Для контентных и коммерческих сайтов полезно разделять жизненный цикл материала. Один сотрудник создает страницу или товар, другой проверяет данные, третий утверждает публикацию. Это снижает вероятность ошибок и позволяет организовать внутренний контроль.
Например, процесс для новой услуги может выглядеть так:
- Контент-менеджер создает карточку и добавляет описание.
- Редактор проверяет текст, структуру и изображения.
- Ответственный сотрудник проверяет цену, условия и контактные данные.
- Администратор или руководитель публикует материал.
Такой подход особенно полезен для медицинских, юридических, финансовых, образовательных и технических сайтов, где неточность в публикации может привести к жалобам, потерям клиентов или неверному пониманию условий.
Если разделение ролей слишком сложное для небольшой компании, можно оставить одну роль редактора и включить обязательное подтверждение для опасных действий. Например, удаление может требовать повторного ввода пароля, а публикация — подтверждения второго сотрудника.
Доступ к персональным данным
Панель сайта может содержать сведения о клиентах: имя, телефон, электронную почту, адрес доставки, историю заказов и сообщения из форм. Эти данные нельзя автоматически открывать всем сотрудникам, у которых есть доступ к админке.
При проектировании ролей определите:
- какие поля действительно нужны каждой должности;
- можно ли скрыть часть данных;
- кто имеет право экспортировать записи;
- как долго хранятся обращения и заказы;
- кто отвечает за удаление или обезличивание данных;
- фиксируются ли просмотры и выгрузки информации.
Иногда сотруднику достаточно видеть статус заявки и имя клиента, но не требуется доступ к полному содержанию сообщения. В других случаях менеджеру нужен телефон для обратного звонка, но не нужны внутренние комментарии или технические данные.
Чем точнее разделены поля и функции, тем меньше риск лишнего распространения информации внутри компании. Это полезно не только с точки зрения безопасности, но и для организации процессов.
Как выдавать доступ подрядчикам
Передача логина и пароля от главного администратора — одна из самых распространенных и опасных ошибок. После завершения работ невозможно точно определить, кто выполнял действия, а смена пароля затрагивает всех пользователей.
Для подрядчиков используйте отдельный порядок:
- Создайте персональную учетную запись, а не общий аккаунт.
- Опишите задачу, для которой предоставляется доступ.
- Выдайте только нужные права.
- Установите срок действия учетной записи, если такая функция доступна.
- Включите двухфакторную аутентификацию.
- Зафиксируйте дату начала и окончания работ.
- После завершения проекта проверьте журнал действий.
- Заблокируйте или удалите учетную запись.
Если подрядчику нужно изменить шаблон, это не означает, что ему необходим доступ к клиентским заявкам. Если требуется настройка интеграции, не обязательно открывать управление всеми пользователями. Разделение полномочий должно соответствовать конкретной технической задаче.
Для регулярного сопровождения можно использовать отдельную роль технического специалиста. Ее права необходимо периодически пересматривать, поскольку после обновлений сайта в ней могут появляться новые возможности.
Защита административных учетных записей
Даже идеально спроектированные роли не защитят сайт, если учетные записи администраторов плохо защищены. Поэтому контроль доступа должен включать не только список разрешений, но и защиту самого входа.
Используйте уникальные пароли
Пароль от админки не должен использоваться на почте, в социальных сетях и других сервисах. Учетные данные лучше хранить в менеджере паролей, а не в заметках, таблицах или переписке.
Включите двухфакторную аутентификацию
Дополнительное подтверждение снижает риск входа по одному украденному паролю. Особенно важно включить его для суперадминистраторов, технических специалистов и пользователей, которые имеют доступ к клиентским данным.
Удаляйте неиспользуемые аккаунты
Уволенный сотрудник, бывший подрядчик или забытая тестовая учетная запись не должны оставаться активными. Периодически проводите ревизию пользователей и проверяйте, кому действительно нужен доступ.
Ограничивайте попытки входа
Админка должна быть защищена от перебора паролей. Для этого применяют лимиты попыток, временную блокировку, дополнительную проверку подозрительных входов и уведомления о необычной активности.
Не используйте общие учетные записи
Общий аккаунт вроде «manager» или «admin» мешает расследовать инциденты. Если несколько человек работают под одним логином, журнал действий теряет смысл. Персональные учетные записи позволяют понять, кто и когда изменил данные.
Журнал действий и контроль изменений
Журнал действий помогает восстановить историю работы с сайтом. В нем желательно фиксировать входы, выходы, изменения ролей, публикации, удаления, редактирование настроек и операции с данными клиентов.
Журнал особенно полезен в следующих ситуациях:
- на сайте неожиданно изменилась информация;
- удалена страница или товар;
- появился неизвестный пользователь;
- изменились реквизиты интеграции;
- были отправлены подозрительные заявки;